Uma porta de entrada para toda a segurança da sua empresa.
A maioria dos incidentes que viram notícia poderia ter sido evitada com método e com as pessoas certas. Nosso trabalho é organizar isso para você.
Diagnóstico primeiro
Entendemos o momento da empresa, os sistemas e o risco que importa antes de indicar qualquer solução.
Curadoria de especialistas
Cada frente é atendida por parceiros especializados, avaliados por critérios técnicos, de entrega e de confidencialidade.
Um ponto de contato
Escopo, cronograma, relatórios e acompanhamento ficam com um só time. Você não precisa coordenar fornecedores.
Padrão único de entrega
Mesmo modelo de relatório, mesmo acompanhamento no painel da empresa e acordo de confidencialidade em todas as frentes.
Sete frentes, do diagnóstico à capacitação.
Contrate uma frente ou combine várias. O escopo parte da necessidade da sua empresa.
Consultoria e governança
Maturidade, políticas, gestão de riscos e plano de segurança.
Testes de intrusão
Web, APIs, mobile e infraestrutura, com relatório e reteste.
Bug bounty privado
Pesquisadores convidados testando seus sistemas de forma contínua.
Inteligência de ameaças
Vazamentos de credenciais, menções à marca e exposição na internet.
Investigação digital
Apuração de incidentes, fraudes e golpes, com laudo técnico.
Conformidade
LGPD, ISO 27001, SOC 2 e NIST, com controles e evidências.
Treinamento
Plataforma de cursos para profissionais e para equipes inteiras.
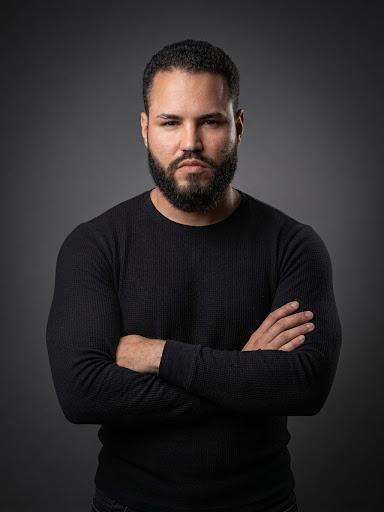
Igor Doin
Fundador da Klocksec e especialista em segurança da informação, com mais de uma década de atuação como hacker ético. Passou por programas de bug bounty, projetos de pesquisa em segurança ofensiva e produção de conteúdo técnico para a comunidade brasileira.
Como gerente de projetos, coordenou testes de intrusão e avaliações de segurança em grandes infraestruturas do país. É autor de livros técnicos da área.
- Segurança ofensiva e bug bounty
- Gestão de projetos de pentest
- Autor de livros técnicos
- Conteúdo técnico para a comunidade
No que acreditamos.
Transparência
Mostramos o que foi encontrado, como foi encontrado e o que ficou fora do escopo. Sem caixa-preta.
Técnica
Metodologia primeiro, ferramentas depois, pessoas no centro.
Resultado
Entregamos o que reduz risco real. Relatório sem impacto é tempo perdido para a sua empresa.
Confidencialidade
Dados, achados e relatórios da sua empresa tratados com sigilo por todos que participam do trabalho.